Arsip Tag: Manajemen Risiko

Zero-Trust IoT Security: Protokol Mandiri Mengamankan Jaringan Perangkat Cerdas di Kantor Hibrida dari Serangan Peretas Siber

Pendahuluan: Celah Keamanan yang Tidak Terlihat di Kantor Modern

Dalam lanskap operasional kantor hibrida (hybrid office) di Indonesia pada tahun 2026, penggunaan perangkat cerdas berbasis Internet of Things (IoT) telah mencapai titik puncaknya. Kita terbiasa menggunakan televisi pintar (smart TV) di ruang rapat untuk presentasi nirkabel, mesin pencetak (smart printer) terhubung awan, kamera pengawas IP (IP cameras) resolusi tinggi, pengatur suhu AC otomatis, hingga sistem penguncian pintu elektronik (smart locks) guna mendukung efisiensi dan kenyamanan kerja harian.

Namun, di balik kepraktisan tersebut, perangkat IoT menyimpan bahaya siber yang sangat besar. Berbeda dengan laptop atau ponsel pintar korporasi yang dilengkapi dengan antivirus canggih dan dipantau berkala oleh divisi IT, perangkat IoT sering kali dirancang oleh produsen dengan standar keamanan minimum harian. Banyak perangkat IoT yang menggunakan kata sandi bawaan pabrik (default passwords) yang mudah ditebak, tidak mendukung enkripsi data, serta jarang atau bahkan tidak pernah mendapatkan pembaruan keamanan (firmware updates) harian.

Peretas siber memahami kerentanan ini. Mereka tidak perlu menyerang server utama perusahaan Anda yang dilindungi ketat; mereka cukup meretas sistem kamera IP atau TV pintar di ruang lobi kantor Anda harian. Sekali satu perangkat IoT berhasil dikuasai, peretas dapat menggunakannya sebagai batu loncatan untuk masuk ke jaringan internal, mencuri database rahasia, menyebarkan ransomware, hingga menyadap pembicaraan rahasia di ruang rapat eksekutif.

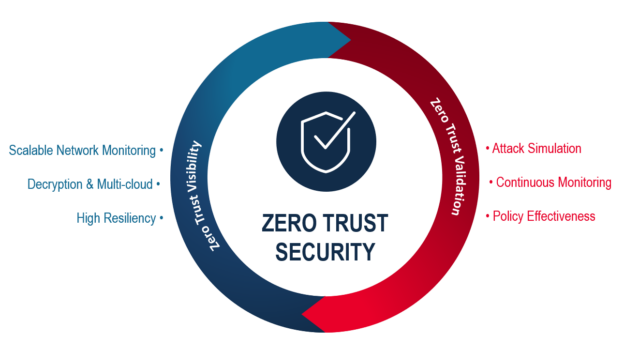
Bagi jajaran direktur teknologi (CTO), pengambil keputusan bisnis, dan praktisi IT pembaca setia Bizonara.com, mengamankan kantor hibrida menuntut adopsi paradigma keamanan siber yang radikal: Zero-Trust IoT Security (Keamanan IoT Berbasis Tanpa Kepercayaan). Di bawah prinsip Zero-Trust, jaringan internal tidak lagi dinilai aman secara otomatis. Aturan utamanya adalah: “Jangan Pernah Percaya, Selalu Verifikasi” harian. Artikel ini akan membedah secara ilmiah dan taktis formula penilaian risiko keamanan siber, pilar operasionalnya, serta kepatuhan hukum perlindungan data di Indonesia.

Perspektif Sains Keamanan: Menghitung Indeks Keamanan IoT ($ZTI$)

Dalam rekayasa keamanan siber (cybersecurity engineering), tingkat ketahanan jaringan kantor hibrida Anda terhadap ancaman infiltrasi perangkat pintar harus diukur secara kuantitatif guna memvalidasi efektivitas alokasi anggaran teknologi perlindungan siber Anda.

Secara ilmiah, tingkat keamanan dan ketahanan sistem IoT di kantor Anda dapat kita ukur melalui Zero-Trust IoT Security Index ($ZTI$):

$$ZTI = \frac{A_{\text{auth}} \times E_{\text{encryption}}}{V_{\text{node}} \times T_{\text{threat}}}$$

Di mana:

  • $A_{\text{auth}}$ adalah tingkat keandalan sistem autentikasi dan otorisasi dinamis (Continuous Authentication Score), mengukur seberapa ketat perangkat IoT diverifikasi identitasnya secara berkala sebelum diizinkan mengakses jaringan.
  • $E_{\text{encryption}}$ adalah skor penerapan protokol enkripsi data pertukaran (Data-in-Transit Encryption Score), berskala desimal $1.0$ s.d. $10.0$, yang dihitung dari penggunaan enkripsi kuat (seperti TLS/AES-256) pada seluruh lalu lintas data IoT.
  • $V_{\text{node}}$ adalah kerentanan fisik dan digital dari perangkat keras IoT yang terpasang (Vulnerability of IoT Nodes), dipengaruhi oleh jumlah port terbuka, ketiadaan pembaruan firmware, dan penggunaan kata sandi default pabrik.
  • $T_{\text{threat}}$ adalah indeks ancaman siber dan paparan serangan jaringan (Cyber Threat Exposure Factor), berskala desimal $1.0$ s.d. $3.0$, yang dipengaruhi oleh seberapa bisingnya lalu lintas jaringan kantor Anda serta ketertarikan peretas industri untuk menyabotase bisnis Anda harian.

Secara analisis manajemen risiko siber, sistem Keamanan Siber IoT Kantor Anda dinyatakan berada dalam kondisi yang sangat kokoh, tepercaya, dan aman apabila memiliki nilai indeks $ZTI \ge 3,5$. Sebaliknya, jika nilai $ZTI$ Anda merosot di bawah angka $1.0$ (misalnya akibat printer dan kamera IP menggunakan password bawaan pabrik/$V_{\text{node}}$ sangat tinggi, ditambah ketiadaan enkripsi data/$E_{\text{encryption}}$ rendah), maka kantor hibrida Anda sedang berada dalam bahaya nyata keretakan siber yang dapat menghancurkan kredibilitas perusahaan dalam semalam harian.

5 Pilar Penerapan Zero-Trust IoT Security di Kantor Hibrida

Untuk membangun benteng pertahanan jaringan kantor cerdas yang kokoh dari ancaman infiltrasi peretas siber, terapkan lima pilar taktis operasional berikut harian:

1. Segmentasi Jaringan Radikal (Micro-Segmentation)

Jangan pernah menggabungkan lalu lintas data perangkat IoT dengan lalu lintas data komputer operasional atau database utama perusahaan di dalam satu jaringan Wi-Fi yang sama harian.

  • Actionable Step: Rancang arsitektur jaringan kantor Anda menggunakan metode segmentasi mikro (Micro-segmentation). Buat jaringan LAN virtual (VLAN) khusus yang terpisah secara terisolasi murni hanya untuk perangkat IoT (misal: Wi-Fi khusus dengan nama “Office-IoT”). Pastikan perangkat-perangkat di jaringan “Office-IoT” ini diblokir secara mutlak oleh aturan sistem pembatas (firewall rules) agar tidak dapat mendeteksi atau berkomunikasi dengan jaringan “Office-Internal” tempat komputer staf dan server data rahasia perusahaan berada harian.

2. Autentikasi dan Identifikasi Perangkat secara Berkelanjutan (Identity-First IoT)

Prinsip Zero-Trust melarang pemberian izin akses jaringan permanen hanya berdasarkan alamat fisik kartu jaringan (MAC Address) perangkat, karena peretas dapat memalsukan MAC Address tersebut dengan mudah harian.

  • Actionable Step: Terapkan protokol otentikasi identitas perangkat berbasis sertifikat digital (802.1X Network Access Control). Setiap perangkat IoT yang ingin terhubung ke jaringan kantor wajib dipasangi sertifikat digital unik yang dikeluarkan oleh server otoritas internal perusahaan. Sistem pembatas jaringan secara berkala akan melakukan verifikasi keabsahan sertifikat tersebut secara dinamis. Jika ada perangkat asing yang mencoba terhubung tanpa sertifikat yang sah, sistem akan langsung memblokir akses secara otomatis dalam waktu milidetik harian.

3. Enkripsi Mutlak Seluruh Jalur Komunikasi IoT (End-to-End Encryption)

Banyak data sensor atau perintah kontrol IoT (seperti perintah membuka kunci pintu elektronik) dikirimkan dalam bentuk teks biasa (plain text) melintasi udara jaringan Wi-Fi, yang sangat rawan disadap menggunakan teknik Man-in-the-Middle (MitM).

  • Actionable Step: Wajibkan penggunaan enkripsi ujung-ke-ujung (end-to-end encryption) pada seluruh lalu lintas data IoT harian. Konfigurasikan agar seluruh komunikasi perangkat pintar menggunakan protokol transfer data aman seperti MQTT terenkripsi TLS (MQTTS) atau HTTPS. Pastikan tidak ada data sensitif (seperti rekaman video CCTV atau log aktivitas karyawan) yang dikirimkan melintasi internet dalam bentuk mentah tanpa sandi kriptografi harian.

4. Audit Kerentanan Firmware dan Manajemen Kata Sandi Berkala

Banyak perangkat IoT ditinggalkan oleh pemiliknya dalam kondisi usang selama bertahun-tahun, menjadi sasaran empuk eksploitasi celah keamanan siber global.

  • Actionable Step: Lakukan audit inventarisasi siber secara berkala harian. Ubah semua kata sandi bawaan pabrik (default passwords) pada setiap perangkat IoT baru sebelum dipasang di kantor dengan kombinasi kata sandi acak yang rumit minimal 16 karakter harian. Buat jadwal rutin pembaruan sistem (firmware updates) setiap bulan untuk memastikan seluruh celah keamanan teknis yang ditemukan produsen telah ditutup dengan aman harian.

5. Pemantauan Perilaku Jaringan Berbasis Kecerdasan Buatan (AI Behavior Monitoring)

Perangkat IoT memiliki pola perilaku jaringan yang sangat konsisten dan monoton harian. Sebagai contoh: sebuah kamera IP hanya akan mengirimkan data aliran video ke server perekam lokal, dan tidak pernah melakukan aktivitas mengunduh file besar dari luar atau memindai port komputer lain harian.

  • Actionable Step: Pasang sistem pendeteksi intrusi berbasis AI (AI-powered Intrusion Detection System – IDS) pada jaringan IoT Anda harian. Sistem AI akan mempelajari profil perilaku normal masing-masing perangkat harian. Jika sistem mendeteksi adanya anomali perilaku (misal: TV pintar di ruang rapat tiba-tiba mencoba mengirimkan paket data besar ke alamat IP mencurigakan di luar negeri), sistem AI secara otonom akan langsung mengisolasi perangkat tersebut dari jaringan dan mengirimkan peringatan darurat ke dasbor tim IT perusahaan secara seketika harian.

Kepatuhan Hukum Perlindungan Data di Indonesia (UU PDP & BSSN)

Mengimplementasikan teknologi Keamanan Siber IoT Kantor di Indonesia wajib berjalan selaras dengan kepatuhan hukum siber nasional yang dilindungi ketat harian:

  • Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP): Menempatkan tanggung jawab hukum perlindungan data pribadi sensitif (seperti data biometrik wajah karyawan di kamera pengawas CCTV atau data log kehadiran fisik di pintu elektronik) sepenuhnya di tangan perusahaan selaku Pengendali Data harian. Kelalaian dalam memproteksi jaringan IoT yang mengakibatkan bocornya rekaman CCTV publik ke internet dapat diancam sanksi denda administratif hingga $2\%$ dari total pendapatan tahunan korporasi harian.
  • Standar BSSN (Badan Siber dan Sandi Negara): BSSN mengeluarkan panduan standardisasi keamanan siber nasional untuk perlindungan infrastruktur informasi vital. Mendokumentasikan secara tertulis hasil audit siber IoT kantor Anda bertindak sebagai bukti kepatuhan hukum perdata yang sah bahwa perusahaan Anda telah melakukan upaya maksimal (due diligence) dalam meminimalkan risiko ancaman kebocoran siber harian.

Kesimpulan: Menghadirkan Kantor Cerdas yang Kokoh dan Terpercaya

Kecepatan dan kelincahan bisnis di tahun 2026 tidak boleh dibayar mahal dengan mengorbankan pertahanan keamanan data rahasia perusahaan harian. Perangkat IoT yang pintar dan fungsional wajib diimbangi dengan arsitektur keamanan siber yang tangguh, proaktif, dan tidak berkompromi harian. Keamanan Siber IoT Kantor berbasis prinsip Zero-Trust adalah perisai pelindung kedaulatan digital mutlak bagi korporasi modern untuk menjamin kelangsungan bisnis, menekan risiko kebocoran siber hingga ke tingkat nol, serta memperkuat reputasi tepercaya perusahaan di mata publik dunia harian.

Bagi Anda pengambil keputusan bisnis pembaca setia Bizonara.com, mulailah mengamankan kantor cerdas Anda sejak hari ini harian. Segregasikan jaringan Wi-Fi Anda secara radikal, pasang sertifikat digital identitas di setiap perangkat pintar, wajibkan enkripsi data pertukaran secara mutlak, patuhi amanat undang-undang pelindungan data pribadi negara secara disiplin tinggi, dan pimpinlah pasar dengan bisnis yang tidak hanya melesat cepat tumbuh, melainkan berkah, aman, tepercaya, serta melesat tumbuh aktif melampaui batas ancaman waktu di masa kini dan masa depan.
Quantum Machine Learning (QML) dalam FinTech: Bagaimana Algoritma Kuantum Merevolusi Analisis Risiko dan Deteksi Fraud Instan

 Pendahuluan: Pertempuran Melawan Kejahatan Siber Finansial yang Kian Cepat

Dalam lanskap industri teknologi keuangan (financial technology atau FinTech) di Indonesia pada tahun 2026, volume transaksi digital telah mencapai angka puncaknya. Implementasi pembayaran real-time lintas negara (CBDC ASEAN) serta integrasi dompet digital global menuntut sistem perbankan untuk mampu memverifikasi dan menyelesaikan transaksi dalam hitungan milidetik secara instan. Namun, kecepatan ini juga dimanfaatkan oleh sindikat kejahatan siber yang meluncurkan serangan penipuan (fraud) terstruktur menggunakan bantuan kecerdasan buatan (AI-powered cyber attacks).

Sistem deteksi fraud tradisional berbasis aturan kaku (rule-based systems) atau model machine learning klasik kini mulai menemui batas maksimal kemampuannya. Sistem konvensional membutuhkan waktu terlalu lama untuk memproses miliaran data transaksi harian, yang memicu terjadinya penundaan verifikasi (transaction latency) atau tingginya angka kesalahan penandaan transaksi sah sebagai fraud (false positives). Akibatnya, kenyamanan konsumen terganggu dan reputasi keamanan korporasi dipertaruhkan.

Bagi jajaran direktur teknologi (CTO), eksekutif perbankan, dan pengembang tekfin pembaca setia Bizonara.com, memenangkan perang melawan fraud siber ini menuntut adopsi lompatan teknologi radikal: Quantum Machine Learning (QML). QML mengawinkan kekuatan pemrosesan eksponensial dari komputer kuantum dengan fleksibilitas analisis pengenalan pola dari pembelajaran mesin harian. Teknologi ini mampu menganalisis ribuan variabel korelasi data transaksi yang kompleks secara simultan harian, mendeteksi pola kecurangan yang tidak terdeteksi oleh komputer biasa, serta merilis keputusan verifikasi keamanan dalam waktu mikrodetik secara instan harian.

Perspektif Sains Keamanan: Menghitung Indeks Efisiensi Deteksi Kuantum ($QFI$)

Peralihan dari arsitektur machine learning klasik ke arah komputasi kuantum dalam analisis risiko finansial harus didasarkan pada perhitungan presisi data yang akurat guna memvalidasi nilai pengembalian modal investasi (ROI) teknologi Anda harian.

Secara teknis dan operasional, tingkat efisiensi, akurasi, dan kecepatan sistem deteksi fraud berbasis QML di perusahaan Anda dapat diukur secara kuantitatif melalui Quantum Financial Index ($QFI$):

$$QFI = \frac{A_{\text{predict}} \times S_{\text{speed}}}{C_{\text{error}} \times E_{\text{compute}}}$$

Di mana:

  • $A_{\text{predict}}$ adalah akurasi prediktif deteksi fraud (Predictive Accuracy Score), berskala desimal $1.0$ hingga $10.0$. Mengukur kemampuan algoritma kuantum dalam mendeteksi varian pola kecurangan baru yang rumit tanpa memicu kesalahan penandaan transaksi sah (false positives).
  • $S_{\text{speed}}$ adalah kecepatan waktu pemrosesan transaksi siber (Transaction Processing Speed Score), dihitung dari perbandingan waktu verifikasi QML (dalam mikrodetik) dibandingkan dengan sistem pengolahan data cloud klasik.
  • $C_{\text{error}}$ adalah tingkat kegagalan interpretasi logika kuantum atau anomali data (Quantum Decryption and Noise Error Rate), yang dipengaruhi oleh stabilitas fisik kubit (qubit stability) dan tingkat gangguan sirkuit kuantum harian.
  • $E_{\text{compute}}$ adalah total biaya komputasi, penggunaan token API sirkuit kuantum, serta lisensi infrastruktur cloud kuantum hibrida yang dihabiskan untuk memproses transaksi tersebut (Quantum Compute Cost).

Secara analisis manajemen risiko finansial, implementasi Quantum Machine Learning FinTech Anda dinyatakan berada dalam kondisi operasional yang sangat prima, aman, dan berdaya guna tinggi apabila menghasilkan nilai indeks $QFI \ge 2,5$. Ini membuktikan bahwa akurasi deteksi yang sangat presisi ($A_{\text{predict}}$ optimal) dan kecepatan waktu verifikasi siber ($S_{\text{speed}}$ melesat tinggi) jauh lebih besar daripada biaya pengeluaran operasional komputasi sirkuit kuantum ($E_{\text{compute}}$) yang Anda investasikan harian.

5 Pilar Penerapan Quantum Machine Learning dalam FinTech

Untuk membangun benteng pertahanan risiko finansial yang kokoh menggunakan perisai komputasi kuantum, tim teknologi informasi perusahaan Anda wajib mengimplementasikan lima pilar taktis operasional berikut:

1. Penerapan Pengelompokan Data Kuantum Dinamis (Quantum k-Means Clustering)

Algoritma pengelompokan data klasik mengalami kesulitan ketika harus memproses data transaksi harian dengan jumlah variabel (features) yang sangat banyak (seperti lokasi transaksi, jenis perangkat, pola pengetikan, histori belanja, dan waktu transaksi secara bersamaan).

  • Actionable Step: Gunakan algoritma Quantum k-Means Clustering yang berjalan di atas simulator atau perangkat keras kuantum hibrida. Algoritma kuantum memetakan data transaksi ke dalam ruang dimensi kuantum (Hilbert space) yang tak terbatas secara instan harian. Hal ini memungkinkan sistem mendeteksi kemiripan pola kecurangan mikro dari berbagai akun yang terlihat tidak saling berhubungan di dunia nyata, memotong jaringan fraud siber terstruktur sebelum mereka sempat melakukan penarikan dana harian.

2. Deteksi Pola Fraud Menggunakan Quantum Support Vector Machines (QSVM)

Metode pemisahan data klasik (Support Vector Machines – SVM) membutuhkan energi komputasi yang besar ketika dihadapkan pada kumpulan data yang tidak linear dan berantakan.

  • Actionable Step: Terapkan model QSVM (Quantum Support Vector Machines) pada gerbang transaksi perbankan Anda. QSVM memanfaatkan prinsip superposisi kuantum untuk menemukan bidang pemisah optimal (optimal hyperplane) yang memisahkan transaksi sah dengan transaksi fraud secara seketika dalam waktu mikrodetik harian, sehingga mengeliminasi keterlambatan waktu checkout belanja yang dapat mengganggu kenyamanan konsumen harian.

3. Pembuatan Simulasi Risiko Finansial Kuantum (Quantum Monte Carlo)

Sebelum merilis program pinjaman modal kerja baru atau menentukan suku bunga kredit dinamis bagi UMKM, bank harus melakukan simulasi ribuan skenario risiko pasar (risk assessment) guna meminimalkan risiko gagal bayar (default).

  • Actionable Step: Alihkan proses simulasi risiko Anda dari metode Monte Carlo klasik ke Quantum Monte Carlo (QMC). Algoritma QMC menawarkan percepatan kuadratis (quadratic speedup) secara kuantum harian, memungkinkan departemen manajemen risiko perbankan Anda menyelesaikan simulasi jutaan skenario stres pasar yang kompleks dalam hitungan detik, bukan lagi jam atau harian, sehingga keputusan persetujuan kredit pinjaman modal kerja dapat diterbitkan secara instan dan akurat harian.

4. Kepatuhan Hukum Perlindungan Data Sesuai Regulasi UU PDP di Indonesia

Pemrosesan data transaksi nasabah menggunakan teknologi komputasi kuantum wajib berjalan selaras dengan kepatuhan perlindungan privasi data pribadi nasional yang dilindungi ketat harian.

  • Regulasi Lokal: Berdasarkan ketentuan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), setiap korporasi tekfin wajib menjamin bahwa seluruh data identitas finansial nasabah (seperti nomor rekening, saldo, dan riwayat transaksi) disamarkan dan dienkripsi secara aman harian.
  • Actionable Step: Pastikan sebelum data transaksi disalurkan ke jaringan prosesor komputasi kuantum (PQC/QML), data tersebut telah mengalami proses penyamaran otomatis (data masking/tokenization) guna menjamin bahwa unit komputasi kuantum hanya memproses pola matematika tanpa pernah bisa mengakses data pribadi fisik nasabah secara langsung harian.

5. Kolaborasi dengan Penyedia Cloud Kuantum Hibrida Tepercaya (Quantum-as-a-Service)

Membeli, membangun, dan merawat mesin komputer kuantum fisik mandiri di kantor Anda membutuhkan biaya modal (CapEx) jutaan dolar yang sangat tidak realistis bagi startup tekfin harian.

  • Actionable Step: Jangan mencoba membangun komputer kuantum sendiri harian. Manfaatkan model layanan QaaS (Quantum-as-a-Service) yang disediakan oleh raksasa teknologi global (seperti IBM Quantum, Amazon Braket, atau Microsoft Azure Quantum) yang dikolaborasikan dengan bursa data lokal aman. Gunakan antarmuka API terenkripsi untuk mengirimkan tugas kalkulasi analitis tim IT Anda ke sirkuit kuantum awan secara aman dan bayar hanya berdasarkan jumlah detik token komputasi kuantum yang Anda habiskan secara efisien harian.

Kesimpulan: Memimpin Era Baru Keamanan Finansial Nusantara

Pertempuran melawan kejahatan siber finansial di tahun 2026 tidak lagi bisa dimenangkan menggunakan taktik pertahanan masa lalu yang lambat, kaku, dan terbatas kapasitas komputasinya harian. Quantum Machine Learning (QML) dalam FinTech bukan sekadar opsi inovasi masa depan, melainkan tameng perlindungan siber mutlak bagi industri perbankan modern untuk menjamin keselamatan modal nasabah, menekan kerugian fraud hingga ke tingkat nol, serta memperkuat reputasi kredibilitas bisnis secara global harian.

Biga Anda pengambil keputusan bisnis tekfin pembaca setia Bizonara.com, mulailah membangun kesiapan teknologi kuantum di dalam arsitektur IT organisasi Anda sejak hari ini. Latihlah tim pengembang Anda mengadopsi protokol pemrograman kuantum, manfaatkan layanan QaaS untuk eksperimen awal analisis risiko, patuhi koridor hukum UU PDP negara secara disiplin, dan pimpinlah pasar finansial modern dengan teknologi yang tidak hanya cepat melesat tumbuh, melainkan berkah, aman, tepercaya, serta melesat tumbuh tanpa batas di masa kini dan masa depan.

Kriptografi Tahan Kuantum (Quantum-Resistant Cryptography): Panduan Eksekutif Melindungi Data Perusahaan

Pendahuluan: Mengapa Kriptografi Klasik Berada di Ambang Kepunahan?

Selama beberapa dekade, keamanan siber global bersandar pada algoritma kriptografi kunci publik klasik seperti RSA, Diffie-Hellman, dan Elliptic Curve Cryptography (ECC). Sistem enkripsi ini adalah tameng pelindung tidak terlihat bagi seluruh infrastruktur digital dunia modern—mulai dari transaksi perbankan harian, data enkripsi obrolan pesan instan, protokol pertukaran kunci situs web (HTTPS), hingga keamanan sistem pertahanan militer. Keandalan algoritma klasik ini bertumpu pada asumsi matematis yang sangat sederhana: bahwa komputer konvensional membutuhkan waktu ratusan hingga jutaan tahun untuk memecahkan masalah faktorisasi bilangan prima skala besar.

Namun, memasuki tahun 2026, asumsi keamanan tersebut telah berada di ambang keruntuhan. Perkembangan komputer kuantum (quantum computing) bergerak dengan kecepatan eksponensial. Komputer kuantum tidak lagi menggunakan bit biner klasik (0 atau 1) sebagai unit komputasi dasar, melaikan memanfaatkan sifat mekanika kuantum seperti superposisi dan keterikatan (entanglement) dalam bentuk kubit (qubits). Lompatan arsitektur ini memungkinkan komputer kuantum untuk memproses miliaran probabilitas perhitungan secara simultan.

Bagi jajaran eksekutif, direktur teknologi (CTO), dan praktisi siber pembaca setia Bizonara.com, kedatangan era komputer kuantum bukanlah ancaman hipotetis yang jauh di masa depan. Algoritma Shor—sebuah algoritma kuantum yang dirancang khusus untuk memfaktorkan bilangan bulat besar secara instan—terbukti secara matematis mampu merobek sistem enkripsi RSA dan ECC dalam hitungan menit setelah komputer kuantum dengan jumlah kubit stabil yang memadai diluncurkan ke pasar.

Kondisi ini memicu kepanikan siber baru, yang melahirkan kebutuhan mendesak akan Kriptografi Tahan Kuantum (Quantum-Resistant Cryptography atau Post-Quantum Cryptography – PQC). Artikel ini akan membedah secara ilmiah dan taktis bagaimana cara melindungi aset digital siber perusahaan Anda sebelum komputer kuantum digunakan secara massal oleh peretas global harian.

Perspektif Sains Keamanan: Menghitung Indeks Ketahanan Kuantum (QRI)

Transisi menuju infrastruktur kriptografi tahan kuantum tidak bisa dilakukan secara instan dalam semalam. Mengganti sistem enkripsi dasar pada seluruh server, basis data, aplikasi, dan sistem siber internal korporasi membutuhkan waktu bertahun-tahun, audit infrastruktur yang rumit, serta perencanaan anggaran teknologi yang matang.

Secara ilmiah, tingkat ketahanan siber dan kesiapan organisasi Anda menghadapi era dekripsi kuantum dapat kita ukur secara kuantitatif melalui formula Quantum Resilience Index ($QRI$):

$$QRI = \frac{T_{\text{migration}} \times A_{\text{strength}}}{D_{\text{quantum}} \times C_{\text{complexity}}}$$

Di mana:

  • $T_{\text{migration}}$ adalah sisa waktu migrasi yang dimiliki perusahaan (Migration Buffer Time), dihitung dari estimasi jumlah tahun yang dibutuhkan organisasi untuk menyelesaikan implementasi sistem kriptografi pasca-kuantum (PQC) secara penuh di seluruh infrastruktur IT.
  • $A_{\text{strength}}$ adalah tingkat kekuatan algoritma PQC yang diimplementasikan (Algorithmic Cryptographic Strength Score), merujuk pada standar penilaian dari National Institute of Standards and Technology (NIST) global, berskala desimal $1$ hingga $10$.
  • $D_{\text{quantum}}$ adalah estimasi tahun di mana komputer kuantum berkemampuan dekripsi stabil diluncurkan ke publik oleh aktor negara atau organisasi riset global (Y2Q Estimations/Quantum Decryption Threat Factor), berskala desimal $0.1$ hingga $2.0$. Semakin dekat tahun perkiraan kedatangan, nilai ancaman ini akan melonjak naik.
  • $C_{\text{complexity}}$ adalah tingkat kerumitan integrasi arsitektur sistem IT internal perusahaan Anda (Legacy Systems Integration Complexity), yang dipengaruhi oleh jumlah perangkat keras usang, perangkat lunak monolitik tanpa dukungan pembaruan, serta banyaknya integrasi API eksternal pihak ketiga harian.

Secara analisis manajemen risiko siber, organisasi Anda dinyatakan berada dalam zona aman siber jangka panjang apabila memiliki nilai $QRI \ge 2,0$. Sebaliknya, jika nilai $QRI$ Anda berada di bawah angka $1.0$ (misalnya akibat proses migrasi siber yang lambat/$T_{\text{migration}}$ rendah, sementara sistem IT internal sangat kompleks/$C_{\text{complexity}}$ tinggi), maka data rahasia perusahaan Anda berada dalam bahaya nyata “SNDL” (Store Now, Decrypt Later)—sebuah taktik di mana peretas siber mengumpulkan dan menyimpan data terenkripsi perusahaan Anda hari ini, untuk didekripsi secara instan saat komputer kuantum komersial diluncurkan nanti.

5 Pilar Strategis Migrasi Kriptografi Tahan Kuantum (PQC)

Untuk mengamankan masa depan data rahasia korporasi Anda dari ancaman dekripsi kuantum, para pemimpin teknologi wajib mengimplementasikan lima pilar taktis operasional berikut:

1. Melakukan Audit Kriptografi Menyeluruh (Cryptographic Inventory Audit)

Langkah pertahanan terdepan adalah memetakan di mana saja seluruh algoritma enkripsi klasik (RSA, ECC, Diffie-Hellman) saat ini digunakan di dalam organisasi Anda. Anda tidak dapat melindungi sistem yang tidak Anda ketahui keberadaannya harian.

  • Actionable Step: Lakukan inventarisasi otomatis (automated cryptographic discovery) pada seluruh sistem operasional Anda. Data lokasi penyimpanan sertifikat SSL/TLS situs web, kunci privat dompet digital perusahaan, algoritma enkripsi data di dalam database pelanggan (UU PDP), serta kunci verifikasi tanda tangan digital yang digunakan tim kerja harus didokumentasikan ke dalam satu daftar aset kriptografi (cryptographic asset register) terpadu.

2. Adopsi Algoritma Standar NIST Post-Quantum Cryptography (PQC)

National Institute of Standards and Technology (NIST) telah merilis daftar algoritma kriptografi pasca-kuantum (PQC) yang lolos pengujian ketat dari ancaman komputasi kuantum.

  • Actionable Step: Alihkan fokus enkripsi tim pengembang Anda ke arah algoritma berbasis kisi (lattice-based cryptography) yang disetujui standar internasional. Gunakan algoritma ML-KEM (sebelumnya dikenal sebagai Kyber) untuk enkripsi pertukaran kunci umum, serta algoritma ML-DSA (sebelumnya Dilithium) dan SLH-DSA (sebelumnya SPHINCS+) untuk kebutuhan tanda tangan digital siber. Hindari merancang algoritma enkripsi kustom buatan sendiri yang belum melewati proses audit akademis global harian.

3. Merancang Arsitektur Kriptografi yang Tangkas (Cryptographic Agility)

Teknologi siber pasca-kuantum masih berkembang pesat. Standar enkripsi yang aman hari ini mungkin saja ditemukan celah barunya esok hari oleh para peneliti siber global.

  • Actionable Step: Bangun arsitektur IT Anda dengan prinsip Cryptographic Agility (Ketangkasan Kriptografi). Jangan menanam kode enkripsi secara kaku (hardcoded) di dalam aplikasi Anda. Desainlah sistem di mana modul algoritma enkripsi dapat diganti, diperbarui, atau dinonaktifkan secara instan via konfigurasi server eksternal tanpa harus membongkar ulang seluruh arsitektur kode dasar aplikasi Anda harian.

4. Terapkan Model Keamanan Hibrida Selama Masa Transisi (Hybrid Encryption)

Mengganti total enkripsi klasik dengan PQC secara terburu-buru membawa risiko fungsional yang tinggi, karena algoritma baru terkadang menuntut memori komputasi yang lebih besar (larger key sizes) yang dapat memperlambat kinerja situs web atau aplikasi Anda.

  • Actionable Step: Gunakan model enkripsi hibrida (hybrid cryptographic protocols) selama masa transisi. Bungkus data rahasia Anda menggunakan dua lapis perlindungan sekaligus harian: lapis pertama menggunakan algoritma klasik yang teruji (seperti ECC/AES-256) untuk menjaga kepatuhan performa saat ini, dan lapis kedua menggunakan algoritma tahan kuantum (seperti ML-KEM) untuk mengamankan data dari ancaman dekripsi masa depan.

5. Kepatuhan Hukum Perlindungan Data Sesuai Regulasi UU PDP No. 27/2022

Di Indonesia, kebocoran data pribadi yang disebabkan oleh kelalaian dalam menjaga standar keamanan teknologi informasi dapat membawa konsekuensi hukum perdata dan pidana yang sangat berat.

  • Regulasi Lokal: Berdasarkan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), pengendali data pribadi wajib menerapkan langkah pengamanan teknis yang mutakhir untuk melindungi kerahasiaan data harian. Mempertahankan enkripsi klasik yang usang saat dunia telah memasuki era ancaman kuantum dapat diklasifikasikan oleh pengadilan hukum sebagai bentuk kelalaian kelola sistem keamanan (security negligence), yang membawa konsekuensi denda administratif hingga denda pidana korporasi yang masif.
  • Actionable Step: Dokumentasikan seluruh rencana transisi PQC perusahaan Anda secara tertulis dan laporkan progresnya secara transparan di dalam dokumen laporan kepatuhan perlindungan data tahunan (data protection audit report) guna membuktikan iktikad kepatuhan hukum perusahaan Anda di hadapan otoritas pengawas negara harian.

Kesimpulan: Menyiapkan Benteng Pertahanan Sebelum Badai Datang

Keamanan siber di tahun 2026 bukan lagi sekadar masalah penanganan insiden siber harian yang reaktif. Pemenang pasar yang sesungguhnya adalah organisasi yang memiliki visi kepemimpinan visioner untuk memproteksi aset digital raksasa mereka dari badai disrupsi komputasi kuantum sejak dini harian. Kriptografi Tahan Kuantum bukanlah sekadar alternatif teknologi yang futuristik, melainkan satu-satunya tameng perlindungan kedaulatan informasi mutlak bagi korporasi Anda untuk bertahan hidup di masa depan.

Bagi Anda pengambil keputusan bisnis pembaca setia Bizonara.com, mulailah memetakan kerentanan enkripsi sistem Anda sejak hari ini. Lakukan audit aset kriptografi secara berkala, latih tim pengembang Anda mengadopsi standar PQC NIST, bangun arsitektur siber yang lincah dan adaptif, patuhi regulasi hukum negara secara disiplin, dan pimpinlah organisasi Anda menyongsong masa depan kemakmuran yang berkah, aman, tepercaya, serta melesat tumbuh aktif melampaui batas ancaman waktu di masa kini dan masa depan.